Последнее обновление: 14 сентября 2026 г., Цезарь Фиксон
Брифинг для руководителей
- Соответствие требованиям GDPR для CRM-систем в сфере iGaming Начинается с определения цели, законности обработки, минимизации данных, точности, ограничений хранения и очевидных мер контроля.
- Отобразите на карте места, где данные игрока вводятся, изменяются, выводятся и удаляются.
- Раздельные цели обслуживания, регулирования, ответственной игры, аналитики и маркетинга.
- Используйте рабочие процессы доступа, удаления, согласия, подавления, хранения и аудита, которые операторы могут реально подтвердить документально.
Соответствие требованиям GDPR в CRM для iGaming — это не просто галочка в маркетинговой платформе. Это дисциплина, требующая объяснения каждого процесса работы с данными игроков: зачем собираются данные, для каких целей они используются, кто имеет к ним доступ, как долго они хранятся и что происходит, когда игрок реализует свои права или меняет свои права.
Мы рассматриваем соблюдение законодательства как фактор, влияющий на проектирование, а не как окончательный результат проверки. В обзоре принципов GDPR, подготовленном Европейской комиссией, описаны требования, включая законную и прозрачную обработку данных, ограничение целей обработки, минимизацию данных, точность и ограничение срока хранения; операторам также следует получить консультацию с учетом специфики своих юрисдикций и распределения ролей. Ознакомьтесь с принципами GDPR..
Что означает соответствие CRM-систем для iGaming требованиям GDPR?
Ключевое определение: Соответствие CRM-систем для iGaming требованиям GDPR — это документально подтвержденное соответствие сбора, обработки, сегментации, обмена сообщениями, доступа, хранения, удаления и аудита данных CRM применимым требованиям GDPR и утвержденным политикам оператора.
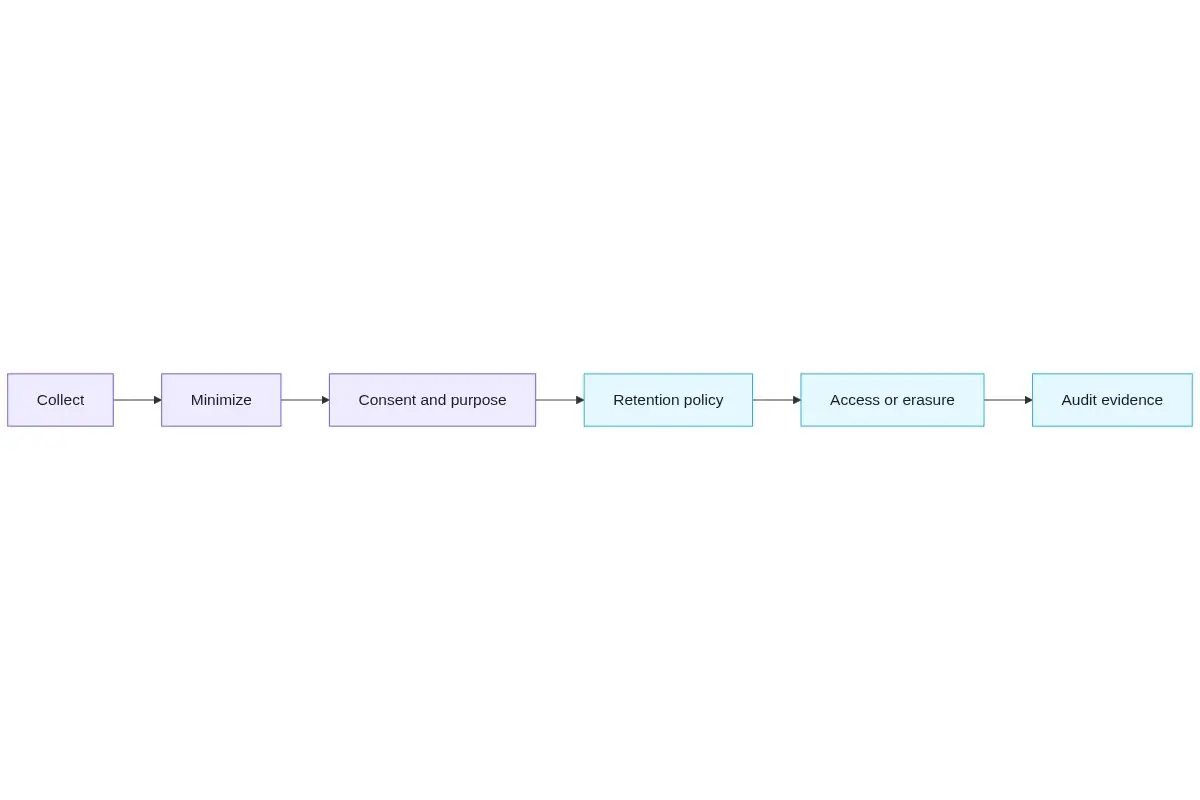
Начните с определения цели и инвентаризации данных.
Перечислите каждую категорию данных CRM и ее назначение. Данные регистрации, состояние верификации, платежные ссылки, поведение продукта, согласие, заметки службы поддержки, ограничения в отношении ответственной игры и аналитические атрибуты не обязательно имеют одно и то же назначение или срок хранения.
| Область данных | Цель вопроса | Контроль за доказательствами |
|---|---|---|
| Идентификация и проверка личности | Для каких оперативных или правовых целей это необходимо? | Контроль доступа, точность, хранение |
| Маркетинговое согласие | Для каких целей и по какому каналу это предназначено? | Источник, временная метка, изъятие, подавление |
| Поведенческие события | Какое решение или услугу поддерживает это мероприятие? | Минимизация, прозрачность профилирования |
| История поддержки | Кому нужен контекст и на какой срок? | Доступ к ролям, редактирование, хранение |
| Состояние защиты | Какой механизм контроля должен препятствовать коммерческой деятельности? | Отключение и аудит при сбое |
Минимизация данных в CRM-системе
Минимизация данных означает сбор и обработку только того, что необходимо для достижения цели. Для проведения кампании может потребоваться указание предпочтительного канала, языка, рынка и штата, в котором разрешена акция; полная история платежей может быть не нужна. Агенту службы поддержки могут потребоваться ссылки на транзакции, а не неограниченный экспорт всех событий, связанных с игроками.
На нашей платформе мы рекомендуем командам определять поля аудитории отдельно от необработанной истории событий. Сегмент должен отображать атрибуты, необходимые для принятия решения, в то время как доступ к подробной истории остается контролируемым и целенаправленным.
Согласие, законная цель и запрет
Согласие — это одно из возможных правовых оснований, а не универсальное обозначение для каждой операции обработки данных. Операторам следует документировать соответствующую цель и правовое основание совместно со своим консультантом по вопросам конфиденциальности. Согласие на маркетинговую рассылку должно учитывать особенности канала и быть обратимым. При отзыве согласия необходимо оперативно обновлять информацию о возможности получения маркетинговых услуг в будущем, включая, при необходимости, уже запланированные действия.
Подавление доступа — это практический способ контроля конфиденциальности и безопасности. Оно должно охватывать возможность отказа от участия, самоисключение, период охлаждения, ограничения по стоимости или риску, ограничения по юрисдикции и внутренние ограничения на контакты. Проверьте, побеждает ли подавление доступа, когда несколько систем не согласны друг с другом.
Рабочие процессы хранения, доступа и удаления данных.
В политике хранения данных должны быть указаны цель, срок, владелец, правовая или нормативная зависимость и способ уничтожения. Политика «хранить вечно на всякий случай» не является оправданной. Некоторые записи могут нуждаться в хранении по причинам, связанным с регулированием, мошенничеством, финансовыми вопросами или спорами; необходимо документально обосновать необходимость хранения и отделить их от ненужных маркетинговых материалов.
Для запроса на предоставление прав необходимо идентифицировать лицо, определить системы и обработчики данных, проверить объем запроса, применить утвержденные исключения, завершить действие и зафиксировать подтверждающие документы. Удаление может потребовать аннулирования, анонимизации, подавления или ограниченного хранения в зависимости от записи и применимого законодательства. Не следует обещать повсеместное удаление без проверки фактов.
GDPR и CCPA: взаимосвязаны, но не взаимозаменяемы.
В соответствии с официальным обзором Генерального прокурора Калифорнии, закон CCPA предоставляет потребителям в Калифорнии права, в том числе право знать, какая информация собирается и как она используется или передается, право на удаление информации с исключениями, право отказаться от продажи или передачи информации, а также право на защиту от дискриминации при осуществлении этих прав. Ознакомьтесь с обзором CCPA.Его применимость, определения и обязательства отличаются от GDPR, поэтому одного поля «глобального согласия» редко бывает достаточно.
Используйте матрицу конфиденциальности по рынку, продукту, назначению, каналу и классу данных. Когда оператор обслуживает несколько юрисдикций, CRM должна сохранять источник и причину принятия решения, а не скрывать различия за одним логическим значением.
Профилирование и автоматизированные решения
Оценка оттока клиентов, VIP-уровни, сегменты по склонности и правила выбора наилучшего следующего действия могут включать профилирование. Укажите ответственного за рабочий процесс, коды причин, версию модели, окно ввода и путь проверки. Оценка должна отдавать приоритет вниманию; она не должна незаметно принимать важные решения, которые оператор не может объяснить.
Внимание!
Не следует рассматривать псевдонимизацию как то же самое, что и анонимизацию, или договор с поставщиком как доказательство соответствия рабочего процесса требованиям. Проверьте риск повторной идентификации, доступ, передачу данных, обработчиков, срок хранения и фактическое поведение системы.
Сценарии операционных сбоев
- Отзыв согласия обновляет данные в CRM, но не в очереди исходящих сообщений.
- Запрос на удаление удаляет профиль, но оставляет идентифицируемые экспортированные данные в хранилище аналитики.
- Состояние защиты будет перезаписано последующим обновлением продукта.
- Поставщик получает больше полей, чем требуется в соответствии с заявленным назначением.
- Модель оценки используется для новой цели без прозрачности или проверки.
- В процессе сохранения данных удаляются сведения, необходимые для документированного процесса регулирования или разрешения споров.
Контрольный список мер по обеспечению конфиденциальности в CRM-системах для игорного бизнеса
- Данные инвентаризации: назначение, система, владелец и обработчик.
- Обсудите правовые основания и специфические требования рынка с юристом.
- Сведите к минимуму поля для ввода данных об аудитории и ограничьте подробную историю просмотров.
- Зафиксируйте источник согласия, цель, канал, время и факт отзыва согласия.
- Подавление проверок в очередях и при взаимодействии с несколькими товарами.
- Определите правила хранения, удаления, анонимизации и ограниченного хранения.
- Запросы на права доступа к логам и подтверждение их выполнения.
- Обеспечьте понятность рабочих процессов профилирования и автоматического принятия решений.
Часто задаваемые вопросы о соответствии CRM-систем для iGaming требованиям GDPR
nЧто означает соответствие CRM-систем для iGaming требованиям GDPR?
Позволяет ли GDPR оператору онлайн-игр хранить все данные игроков бессрочно?
Как CRM-система должна обрабатывать запросы на доступ или удаление данных в соответствии с GDPR?
В чём разница между GDPR и CCPA для CRM-систем в сфере iGaming?
Может ли CRM-система для онлайн-игр использовать данные игроков для принятия автоматизированных решений?
Строгое соответствие CRM-системы для iGaming требованиям GDPR обеспечивает прозрачность конфиденциальности в повседневном рабочем процессе: правильные данные, для правильной цели, в нужное время, с подтверждением. Наша CRM-система для iGaming на базе ИИ помогает операторам внедрять эти механизмы контроля в сегментацию и координацию; [узнайте больше о нашей платформе](https://www.nowg.net/ ).